- Selon le rapport Occupational Fraud 2024 de l’ACFE, les organisations perdent environ 5 % de leurs revenus à la fraude chaque année, avec une perte médiane de 145 000 $ US par cas.
- L’ACFE (2024) relève que l’absence de contrôles internes est la faiblesse en cause dans 32 % des fraudes, et le contournement des contrôles existants dans 19 % des cas.
- La démarche PlanAxion, inspirée du cadre COSO (1992, révisé en 2013), relie en 7 étapes les processus, les objectifs de contrôle, les risques et les contrôles en place ou à créer.
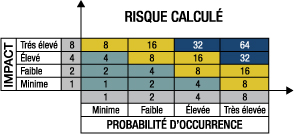
- Le risque résiduel se calcule ainsi : probabilité d’occurrence × impact, en tenant compte de l’efficacité des contrôles existants (PlanAxion).
Trois semaines avant la mise en production d’un nouveau système financier, le contrôleur d’un distributeur de Laval pose la question que personne n’avait prévue : qui approuve désormais les changements de coordonnées bancaires des fournisseurs ? Dans l’ancien système, une signature manuelle le faisait. Dans le nouveau, un profil d’accès trop large permet à trois personnes de le faire seules.
Voilà un risque applicatif, et il se règle par le contrôle interne, pas par une correction d’urgence après le go-live.
Les chiffres de fraude cités proviennent d’études internationales publiques et servent de repères indicatifs : le coût réel d’un contrôle manquant dépend de vos volumes, de vos processus et de votre secteur.
Selon le rapport Occupational Fraud 2024 de l’ACFE, les organisations perdent en moyenne 5 % de leurs revenus à la fraude chaque année, d’après l’analyse de 1 921 cas réels dans 138 pays.
Pourquoi traiter ensemble contrôle interne et risques applicatifs dès l’implantation ?
Le contrôle interne et les risques applicatifs se traitent ensemble parce que chaque contrôle coûte de l’argent et que chaque contrôle manquant coûte aussi, souvent plus cher et plus tard : l’équilibre entre les deux se décide pendant la configuration de la solution, pas après.
Un contrôle ajouté en production exige une modification, une revalidation et une nouvelle formation. Le même contrôle, prévu dès la conception, se paramètre en quelques heures.
Ce qui importe, c’est l’équilibre entre les ressources affectées aux contrôles et le risque à réduire. Trop de contrôles ralentissent les opérations et finissent contournés. Trop peu ouvrent la porte aux erreurs, aux fraudes et aux surprises de fin d’exercice.
Le cadre de référence reste celui du Committee of Sponsoring Organizations of the Treadway Commission (COSO), publié en 1992 et révisé en 2013. Notre démarche s’en inspire en intégrant trois axes : les processus, les risques et les contrôles. Elle s’applique autant à un ERP infonuagique qu’à une solution de gestion des comptes fournisseurs.
Quelles sont les 7 étapes de la démarche PlanAxion inspirée de COSO ?
La démarche PlanAxion compte 7 étapes : choisir les processus, fixer les objectifs de contrôle, associer les deux, nommer les risques bruts, qualifier les contrôles, calculer le risque résiduel, puis passer en amélioration continue. Chaque étape produit un livrable simple, souvent un chiffrier partagé entre les finances, les TI et l’intégrateur.
- Étape 1 : déterminez les processus d’affaires inclus dans la démarche (achats, ventes, paie, trésorerie, clôture financière).
- Étape 2 : établissez les objectifs de contrôle recherchés : disponibilité, intégrité et confidentialité de l’information, préservation des actifs, conformité aux normes et aux règlements.
- Étape 3 : associez chaque processus aux objectifs de contrôle qui s’y appliquent réellement. Tous les objectifs ne concernent pas tous les processus.
- Étape 4 : nommez les risques pour chaque association processus/objectif, sans tenir compte des contrôles en place. C’est le risque brut.
- Étape 5 : qualifiez les contrôles existants ou à créer pour chaque risque (voir la section suivante).
- Étape 6 : calculez le risque résiduel : probabilité d’occurrence × impact, en considérant l’efficacité des contrôles évalués.
- Étape 7 : passez en amélioration continue avec une réévaluation périodique, au moins annuelle, et des ajustements proportionnés au coût de chaque contrôle.
L’étape 4 est celle que les équipes veulent sauter. Elles décrivent tout de suite le contrôle existant au lieu du risque. Résistez : un risque bien nommé sans son contrôle révèle souvent que le contrôle en place protège autre chose que ce qu’on croyait.
Comment qualifier un contrôle et calculer le risque résiduel ?
Un contrôle se qualifie selon quatre paires de critères (clé ou secondaire, manuel, semi-automatisé ou automatisé, détection ou prévention, centralisé ou décentralisé), puis le risque résiduel se calcule en multipliant la probabilité d’occurrence par l’impact, une fois ces contrôles pris en compte.
Cette qualification dicte où investir. Un contrôle clé, manuel et décentralisé est fragile : c’est le premier candidat à l’automatisation dans la nouvelle solution.
L’exemple de l’incendie illustre la mécanique. L’interdiction de fumer réduit la probabilité d’occurrence sans réduire l’ampleur des dommages potentiels. Les gicleurs ne changent rien à la probabilité, mais réduisent fortement l’impact. Un bon dispositif combine les deux types, et il en va de même pour vos processus financiers.
Transposé à une solution financière : la séparation des tâches entre création d’un fournisseur et approbation d’un paiement agit sur la probabilité. Le rapprochement bancaire quotidien automatisé agit sur l’impact, parce qu’il détecte l’anomalie en 24 heures plutôt qu’en fin de mois. Votre Comment faire une stratégie de tests pour un progiciel ? doit d’ailleurs inclure un scénario par contrôle clé, sinon personne ne saura s’il fonctionne vraiment.
Un contrôle qu’on ajoute après le go-live coûte une modification, une revalidation et une formation. Le même contrôle prévu à la conception coûte quelques heures de paramétrage.
Combien coûte l’absence de contrôles internes ?
L’absence de contrôles coûte cher et longtemps : d’après le rapport Occupational Fraud 2024 de l’ACFE, une fraude type dure environ 12 mois avant d’être détectée et entraîne une perte médiane de 145 000 $ US. Ces chiffres ne concernent que la fraude. Les erreurs de saisie, les doublons de paiement et les écritures mal imputées ne sont pas comptés, et ils sont beaucoup plus fréquents.
Quelques repères tirés de la même étude :
- 5 % des revenus annuels perdus à la fraude, selon l’estimation des examinateurs certifiés (ACFE, 2024).
- 32 % des cas attribuables à l’absence de contrôles internes, et 19 % au contournement de contrôles existants (ACFE, 2024).
- 12 mois de durée médiane avant la détection d’une fraude (ACFE, 2024).
- 145 000 $ US de perte médiane par cas, et 1,7 M$ US de perte moyenne (ACFE, 2024).
- La présence de contrôles antifraude est associée à des pertes plus faibles et à une détection plus rapide (ACFE, 2024).
Le réflexe fréquent consiste à recréer dans le nouveau système chaque contrôle manuel de l’ancien, par personnalisation. C’est la mauvaise réponse, comme nous l’expliquons dans Les modifications aux progiciels : une mauvaise habitude très coûteuse. Les progiciels modernes offrent des contrôles standards (flux d’approbation, seuils, journaux d’audit) qui couvrent la majorité des risques sans une ligne de code.
Par où commencer pour réduire vos risques applicatifs ?
Commencez par les deux ou trois processus où circule l’argent (paiements fournisseurs, paie, encaissements), nommez les risques bruts avec le contrôleur avant de parler de configuration, et exigez que chaque contrôle clé ait son scénario de test. Le reste de la démarche suit naturellement, et le comité de pilotage dispose enfin d’une liste de risques chiffrés plutôt que d’une impression générale.
Cette question redevient d’actualité avec les agents d’IA qui exécutent des tâches financières de bout en bout. Ils déplacent les risques applicatifs plutôt que de les éliminer, comme nous le décrivons dans IA agentique dans l’ERP : ce qui change pour vos processus financiers en 2026. La démarche en 7 étapes s’applique telle quelle : l’agent devient simplement un nouvel exécutant à qualifier, entre manuel et automatisé.
Questions fréquentes
Qu’est-ce qu’un risque applicatif ?
Un risque applicatif est la possibilité qu’une solution logicielle produise, autorise ou laisse passer une opération contraire aux objectifs de contrôle : information inexacte, indisponible ou divulguée, actif détourné, règle non respectée. Il découle du paramétrage, des profils d’accès et des interfaces, pas seulement de la fraude. Exemple courant : un profil qui permet de créer et de payer un fournisseur.
Quelle est la différence entre un contrôle de prévention et un contrôle de détection ?
Un contrôle de prévention réduit la probabilité qu’un événement survienne, comme la séparation des tâches ou l’approbation obligatoire avant paiement. Un contrôle de détection réduit l’impact en repérant l’anomalie rapidement, comme le rapprochement bancaire quotidien. L’interdiction de fumer prévient l’incendie, les gicleurs limitent les dommages. Un dispositif solide combine les deux, avec une majorité de contrôles automatisés.
Comment calcule-t-on le risque résiduel ?
Le risque résiduel se calcule en multipliant la probabilité d’occurrence par l’impact, après avoir tenu compte de l’efficacité des contrôles en place. On évalue d’abord le risque brut, sans contrôle, puis on ajuste chaque facteur selon la qualification des contrôles (clé ou secondaire, automatisé ou manuel). Le score obtenu classe les risques et oriente l’investissement.
Combien coûte l’absence de contrôle interne selon l’ACFE ?
Selon le rapport Occupational Fraud 2024 de l’ACFE, les organisations perdent environ 5 % de leurs revenus à la fraude chaque année, avec une perte médiane de 145 000 $ US par cas et une durée médiane de 12 mois avant détection. L’absence de contrôles internes est en cause dans 32 % des cas étudiés, sans compter les simples erreurs.
- ACFE, communiqué du rapport Occupational Fraud 2024: A Report to the Nations : perte estimée à 5 % des revenus, 1 921 cas analysés dans 138 pays, durée médiane de 12 mois avant détection.
- ACFE, Occupational Fraud 2024: A Report to the Nations (rapport complet) : perte médiane de 145 000 $ US, perte moyenne de 1,7 M$ US, absence de contrôles internes en cause dans 32 % des cas et contournement des contrôles dans 19 %.
- COSO, Internal Control - Integrated Framework : cadre de référence publié en 1992 et révisé en 2013, cinq composantes du contrôle interne, dont la surveillance.